

A CHI è RIVOLTA LA DIRETTIVA NIS 2?
Scopri a chi è rivolta la direttiva NIS 2 e come NIER può supportare la tua compliance.
A cura di Tommaso Aliberti
Cybersecurity Line Manager – Area Ingegneria del Software
La NIS 2 Directive, recepita in Italia con il Decreto Legislativo 138/2024, è punto centrale del dibattito nell’Unione Europea per aumentare la resilienza digitale e la sicurezza informatica contro il crescente numero e la complessità delle minacce informatiche, ed impone obblighi che devono essere rispettati entro il primo ottobre 2026 dai soggetti NIS.
A CHI SI APPLICA LA DIRETTIVA NIS 2: IL PUNTO DELLA SITUAZIONE.
NIS2 Directive, i cui punti fondamentali sono descritti qui, distingue due categorie di soggetti:
- Essenziali: settori ad alta criticità come energia, trasporti, sanità, banking, PA centrale, spazio e infrastrutture digitali
- Importanti: settori critici come PA locale, servizi postali, rifiuti, industria, fornitori digitali e ricerca.
La registrazione dei soggetti sulla piattaforma ACN è stata richiesta entro il 28 febbraio 2025; l’inclusione è stata notificata dall’Agenzia entro il 15 aprile. Con la Determinazione ACN n.164179/2025 (aggiornata al 22 luglio) sono stati inoltre definiti obblighi commisurati al rischio e alle dimensioni dei soggetti:
- Essenziali: 43 misure e 116 requisiti;
- Importanti: 37 misure e 87 requisiti.
Il soggetto Essenziale riceverà un controllo, prima e dopo l’attuazione delle misure, con sanzioni fino a 10 milioni di euro o al 2% del fatturato in caso di non conformità. Per il soggetto Importante il controllo arriverà solo dopo, con multe che possono toccare i 7 milioni o l’1,4% del fatturato.
I PROSSIMI PASSI DELLA NIS 2: SAVE THE DATES!
Due le scadenze principali all’orizzonte:
- Gennaio 2026: i soggetti NIS dovranno rispettare l’obbligo di notifica per gli incidenti con impatto significativo. La procedura prevede:
- Preallarme entro 24 ore;
- Notifica completa entro 72 ore con valutazione iniziale di gravità e impatto;
- Eventuale relazione intermedia su richiesta dell’autorità;
- Relazione finale entro un mese;
- 1° ottobre 2026: entrano in vigore gli obblighi previsti dalla Determinazione ACN n.164179. I soggetti NIS dovranno, ogni anno, aggiornare sul portale ACN:
- I dati del punto di contatto designato;
- Lo spazio IP e i domini utilizzati;
- Verificare l’esattezza dei dati anagrafici e delle informazioni sui servizi e le sedi nell’UE.
UNA NUOVA VISIONE.
La NIS 2 Directive va oltre la semplice adozione di misure tecniche: sposta il baricentro sulla Governance. La sicurezza informatica non è più una questione da delegare esclusivamente al CISO o all’IT, ma diventa una responsabilità strategica e legale degli organi direttivi, con obblighi di supervisione, formazione, gestione del rischio e accountability.
Questa nuova visione mette le aziende davanti alla necessità di riconoscere e affrontare i rischi cyber, segnando un cambio di rotta significativo rispetto al passato.
COMPLIANCE NIS 2 IN AMBITO INDUSTRIALE.
Le aziende del settore manifatturiero rientrano pienamente nel perimetro della NIS 2, in particolare quelle italiane. Secondo il Rapporto CLUSIT 2025, infatti, circa il 16% degli attacchi cyber nel nostro Paese ha colpito il manufacturing, a fronte di una media globale che si ferma intorno al 6%.
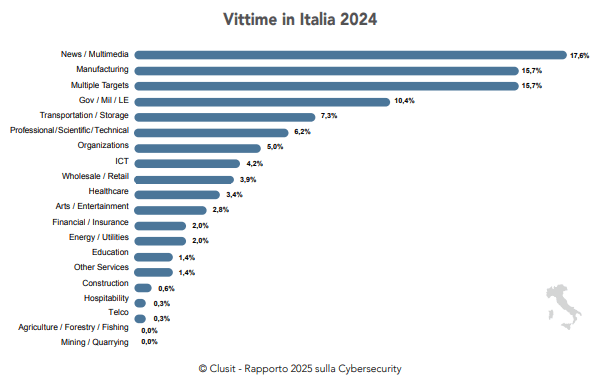
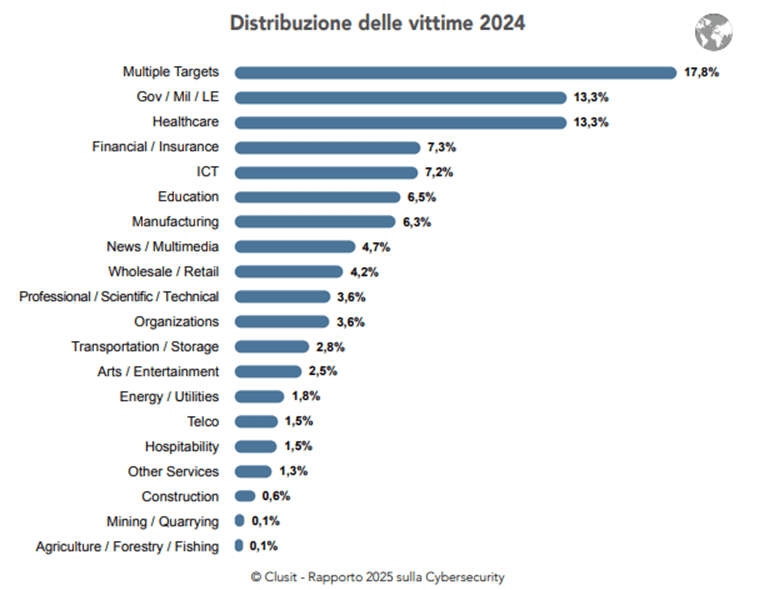
In questo contesto, la NIS 2 viene incontro a queste aziende per difendersi dagli attacchi informatici in costante aumento, diventando di fatto uno strumento di supporto necessario anziché un mero vincolo formale.
Per essere NIS 2 compliant occorre adottare requisiti specifici che includono:
- Governance
- Formazione del personale su attacchi, anomalie di processo e social engineering;
- Asset Inventory di componenti OT (PLC, SCADA, I/O, switch) classificati per criticità;
- Sicurezza di rete: segmentazione in zone e conduit (IEC 62443), accessi remoti sicuri, hardening e patch management differenziato IT/OT;
- Monitoraggio delle vulnerabilità (CVE dei vendor industriali);
- Gestione degli accessi con MFA, separazione degli account e principio del least privilege;
- Business Continuity con backup delle configurazioni degli asset, piani di continuità specifici per impianti OT in modalità degradata e ridondanza di server SCADA e componenti di rete critici;
- Incident Response & Recovery tramite piani di risposta e analisi post-incidente.
NIER: L’ONORE DI ESSERE UTILI.
Negli ultimi anni, NIER si è distinta per le sue competenze in ambito software e cybersecurity.
A questo si affianca un’esperienza strutturata nel supporto ai sistemi di gestione, tra cui quello della sicurezza delle informazioni (ISO 27001). Per questo motivo, è pronta a fronteggiare le nuove sfide a cui si va incontro con la NIS 2 Directive, offrendosi come partner affidabile per le aziende che cercano di conformarsi a questa direttiva. In particolare, NIER offre tre tipologie di servizi per la compliance NIS 2 in ambito industriale:
- Servizi strategici e organizzativi: gap analysis, risk assessment OT, definizione di governance e policy, formazione e awareness, supporto documentale;
- Servizi tecnici: asset inventory, progettazione architetture di rete sicure (IEC 62443), hardening e patch management, vulnerability management e gestione degli accessi;
- Resilienza e incident management: business continuity e disaster recovery, piani di risposta agli incidenti, simulazioni e attività di forensic post-incidente.
IL RUOLO DI SCAI.
In questo contesto, NIER ha sviluppato un sistema di diagnostica avanzato con lo scopo di proteggere le reti di PLC da attacchi informatici: SCAI (Safeguard-PLC: Cybersecurity in Automazione Industriale).
SCAI integra alcuni dei servizi descritti in precedenza. In particolare, permette di:
- Rilevare in modo accurato e tempestivo eventi critici riconducibili ad un’intrusione attraverso le funzioni di Monitoraggio e Registrazione del traffico di rete real time;
- Generare, sulla base degli eventi rilevati, ALERT e ALLARMI tempestivamente visualizzati su una dashboard di monitoraggio, semplice e intuitiva (MOD – MOnitoring Dashboard):
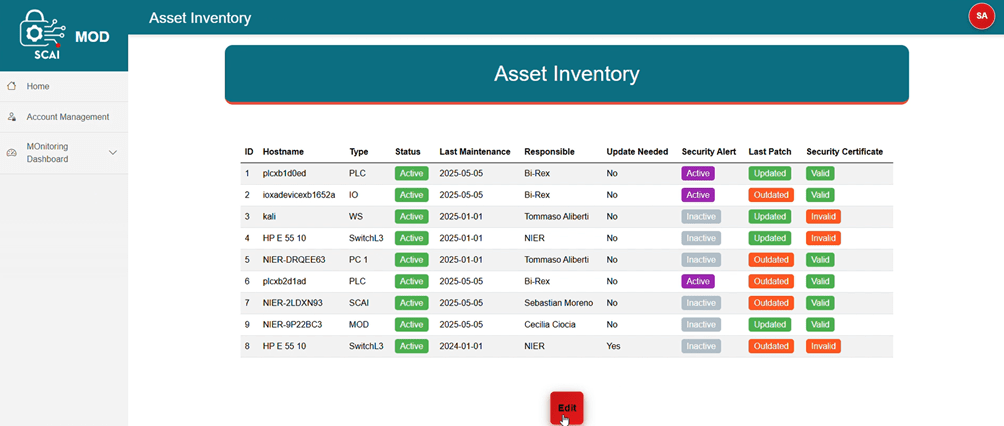
- Garantire la compliance alle normative cyber di riferimento: tramite il modulo Asset Inventory, SCAI mappa gli asset OT e facilita il rispetto degli obblighi imposti dalle norme NIS 2/IEC 62443 in termini di gestione di asset e vulnerabilità:
- Monitorare KPI aziendali, con l’obiettivo di ottimizzare le performance della linea
- Fornire supporto in caso di incidenti mediante il monitoraggio dei KPI aziendali: SCAI permette di capire cosa è successo alla linea di produzione selezionando la data precisa in cui è accaduto l’evento.
“NIS 2” E “IEC 62443” A CONFRONTO.
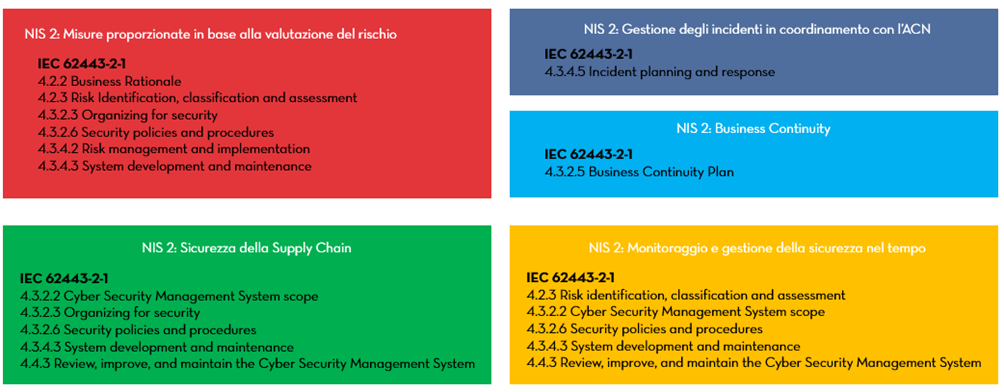
La NIS 2 e la IEC 62443 (norma internazionale uscita ufficialmente nel 2007 per la sicurezza informatica dei sistemi di automazione e controllo industriale (IACS)) sono norme complementari: la prima ingloba le clausole della seconda. Essere conformi a una significa, quindi, trovarsi già in linea con l’altra. Le macro aree NIS 2 corrispondono infatti a sezioni specifiche della IEC 62443, come mostrato dall’immagine seguente:
Questo aspetto rende ancora più evidente il motivo per cui la NIS 2 anche in Italia ha assunto un’importanza così rilevante.